Ein anonymes Hinweisgebersystem ist nur so anonym wie seine Installation. OpenWhistle speichert keine IP-Adresse, keine Uhrzeit und keine Metadaten aus Anhängen. Was vor dem Server passiert, im Netz und in einem vorgeschalteten Proxy, liegt beim Betreiber.
Transparenzhinweis
Diesen Artikel schreiben die Entwickler von OpenWhistle. Jede Aussage über die Software belegt eine Datei aus Release 2.4.0. Keine Rechtsberatung.
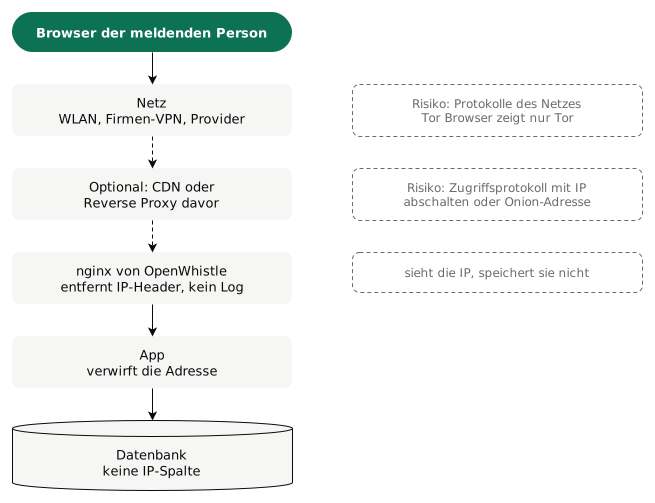
Wo die IP-Adresse sichtbar ist
Was OpenWhistle tut
| Schutz | Wie |
|---|---|
| IP-Adresse, nginx | leert 61 Header, darunter X-Forwarded-For und 38 Standort-Header von CDNs; kein Zugriffsprotokoll [1] |
| IP-Adresse, App | entfernt dieselben Header noch einmal und löscht die Absenderadresse, bevor ein Handler läuft [2] |
| IP-Adresse, Datenbank | keine Tabelle hat eine IP-Spalte [3] |
| Zugang zur Meldung | Fallnummer und PIN, kein Konto, keine E-Mail-Adresse; die Statussitzung hält nur die Fall-ID, 2 Stunden lang [4] |
| Zeitpunkt | von Meldung, Nachrichten und Dateien nur das Datum, nie die Uhrzeit |
| Anhänge | GPS-Daten, Autor und Gerät werden entfernt, bevor etwas gespeichert wird [5] |
| Inhalt | verschlüsselt, mit eigenem Schlüssel je Meldung [6] |
| Dritte | keine Schrift, kein Skript, kein Logo von fremden Servern; Verbindungen nach außen sind aus, bis Sie sie einschalten [2] |
| Warnung | kommt trotzdem ein IP-Header an, warnen Dashboard, Melde- und Statusseite [7] |
Die Einzelheiten stehen in der Dokumentation: Anonymitätsschichten, Zeitstempel und Anfragen nach außen.
Installationsfehler, die ein anonymes Hinweisgebersystem brechen
| Fehler | Folge | So vermeiden Sie ihn |
|---|---|---|
| Ein Reverse Proxy davor schreibt ein Zugriffsprotokoll | IP-Adresse und Uhrzeit jeder Meldung liegen im Log [8] | Protokoll für diese Domain abschalten; die gelbe Warnung zeigt, dass ein Proxy die Adresse weiterreicht |
| Ein CDN wie Cloudflare davor | Der Anbieter sieht jede Adresse und reicht sie im Header CF-Connecting-IP weiter [9] | bewusst entscheiden; zusätzlich eine Onion-Adresse anbieten |
| Port der App oder des Onion-Zugangs an nginx vorbei erreichbar | Die Header werden nicht geleert; Anfragen können sich als Tor-Besucher ausgeben | nur Port 80 und 443 öffnen; 8080 bleibt an 127.0.0.1 gebunden (Onion-Vertrauensgrenze) |
| Meldeseite nur im Intranet oder über das Firmen-VPN | Firewall und Proxy der Firma sehen, wer wann gemeldet hat | öffentlich erreichbar machen und auf ein privates Gerät außerhalb des Firmennetzes hinweisen |
| Anhänge in S3 | Der Bucket vermerkt je Datei die Upload-Zeit, sekundengenau [10] | lokalen Speicher nutzen, oder den Zugriff auf den Bucket eng begrenzen |
Datenbank-Backup zusammen mit ENCRYPTION_KEY |
Wer das Backup hat, liest alle Meldungen | den Schlüssel getrennt vom Backup aufbewahren |
| Kein gültiges Zertifikat | Der Browser warnt; Beschäftigte brechen ab oder gewöhnen sich an Warnungen | ein Zertifikat von Let's Encrypt (Installation) |
Tor: die stärkste Option
Mit einer Onion-Adresse erreicht man OpenWhistle nur über Tor [11]. Das Netz der meldenden Person sieht dann nur eine Verbindung ins Tor-Netz, der Server keine Adresse. Wie Sie die Adresse einrichten, zeigt Onion-Adresse anbieten.
Was das Gesetz verlangt
Die Identität der hinweisgebenden Person ist vertraulich zu behandeln (§ 8 HinSchG) [12]. Anonyme Meldungen „sollte“ die Meldestelle bearbeiten; einen anonymen Kanal verlangt das Gesetz nicht (§ 16 Abs. 1). OpenWhistle bietet beides: anonym und vertraulich mit Namen.
Selbst prüfen
Die Live-Demo zeigt den anonymen Meldeweg. Der gesamte Quellcode liegt offen; jede Zeile dieses Artikels lässt sich dort nachlesen.
Live-Demo öffnen →Weitere Ressourcen: Metadaten entfernen, ohne Beweise zu verändern · Hinweisgebersystem mit EU-Hosting und DSGVO · Schritt-für-Schritt-Anleitung zur Installation
Quellen
- OpenWhistle 2.4.0, nginx/snippets/proxy-headers.conf: die geleerten Header. Abgerufen am 27. Oktober 2026.
- OpenWhistle 2.4.0, app/middleware.py. Abgerufen am 27. Oktober 2026.
- OpenWhistle 2.4.0, app/models/report.py. Abgerufen am 27. Oktober 2026.
- OpenWhistle 2.4.0, app/api/reports.py: Statussitzung, 7200 Sekunden. Abgerufen am 27. Oktober 2026.
- OpenWhistle 2.4.0, app/services/attachment.py. Abgerufen am 27. Oktober 2026.
- OpenWhistle 2.4.0, app/services/encryption.py. Abgerufen am 27. Oktober 2026.
- OpenWhistle 2.4.0, app/templates/_ip_notice.html. Abgerufen am 27. Oktober 2026.
- Traefik, Access Logs: Feld ClientHost. Abgerufen am 27. Oktober 2026.
- Cloudflare, Restoring original visitor IPs. Abgerufen am 27. Oktober 2026.
- Amazon S3, Working with object metadata: Last-Modified. Abgerufen am 27. Oktober 2026.
- Tor Project, How do Onion Services work? Abgerufen am 27. Oktober 2026.
- Hinweisgeberschutzgesetz (HinSchG), gesetze-im-internet.de. Abgerufen am 27. Oktober 2026.